Le 16 novembre 2026, le FBI a publié une alerte FLASH sur Gootloader : ce logiciel malveillant, qui place des pages piégées dans les résultats de recherche grâce à des sites WordPress piratés, a débouché sur plus de 28 millions de dollars de rançons payées. Au mois d’octobre 2026, le FBI comptait plus de 1 000 sites WordPress infectés et 216 domaines contrôlés par le pirate. Votre site WordPress peut servir de relais sans que vous le voyiez.
À retenir
- Plus de 28 millions de dollars de rançons payées à la suite d’infections Gootloader, selon le FBI.
- 1 000+ sites WordPress et 216 domaines : le réseau qui fait remonter les pages piégées dans les résultats de recherche.
- Des mots-clés de niche : le FBI publie 20 exemples, comme « Will Uk Abolish Inheritance Tax ».
- Des traces repérables : URL datées en
/index.html, extensions cachées, administrateurs au nom aléatoire. - La Search Console en première ligne : le FBI demande d’y surveiller les requêtes juridiques ou commerciales sans rapport avec votre activité.
Source : alerte FLASH du FBI CC-111626-MW (PDF en anglais).
Au sommaire
- 28 millions de dollars : ce que dit l’alerte
- Comment Gootloader détourne le SEO en 5 étapes
- 6 ans d’évolution et 6 autres campagnes WordPress
- 5 traces à chercher dans votre WordPress
- Les 10 protections du FBI
- Fichier piégé téléchargé : les consignes du FBI
- Ce que ça change pour votre site
- Questions fréquentes sur Gootloader
- Sources
1. 28 millions de dollars : ce que dit l’alerte
Le FBI décrit Gootloader comme un outil d’accès initial : il ouvre la porte d’une organisation, puis un rançongiciel est déployé. Le résumé de l’alerte chiffre l’ampleur de la campagne au mois d’octobre 2026.
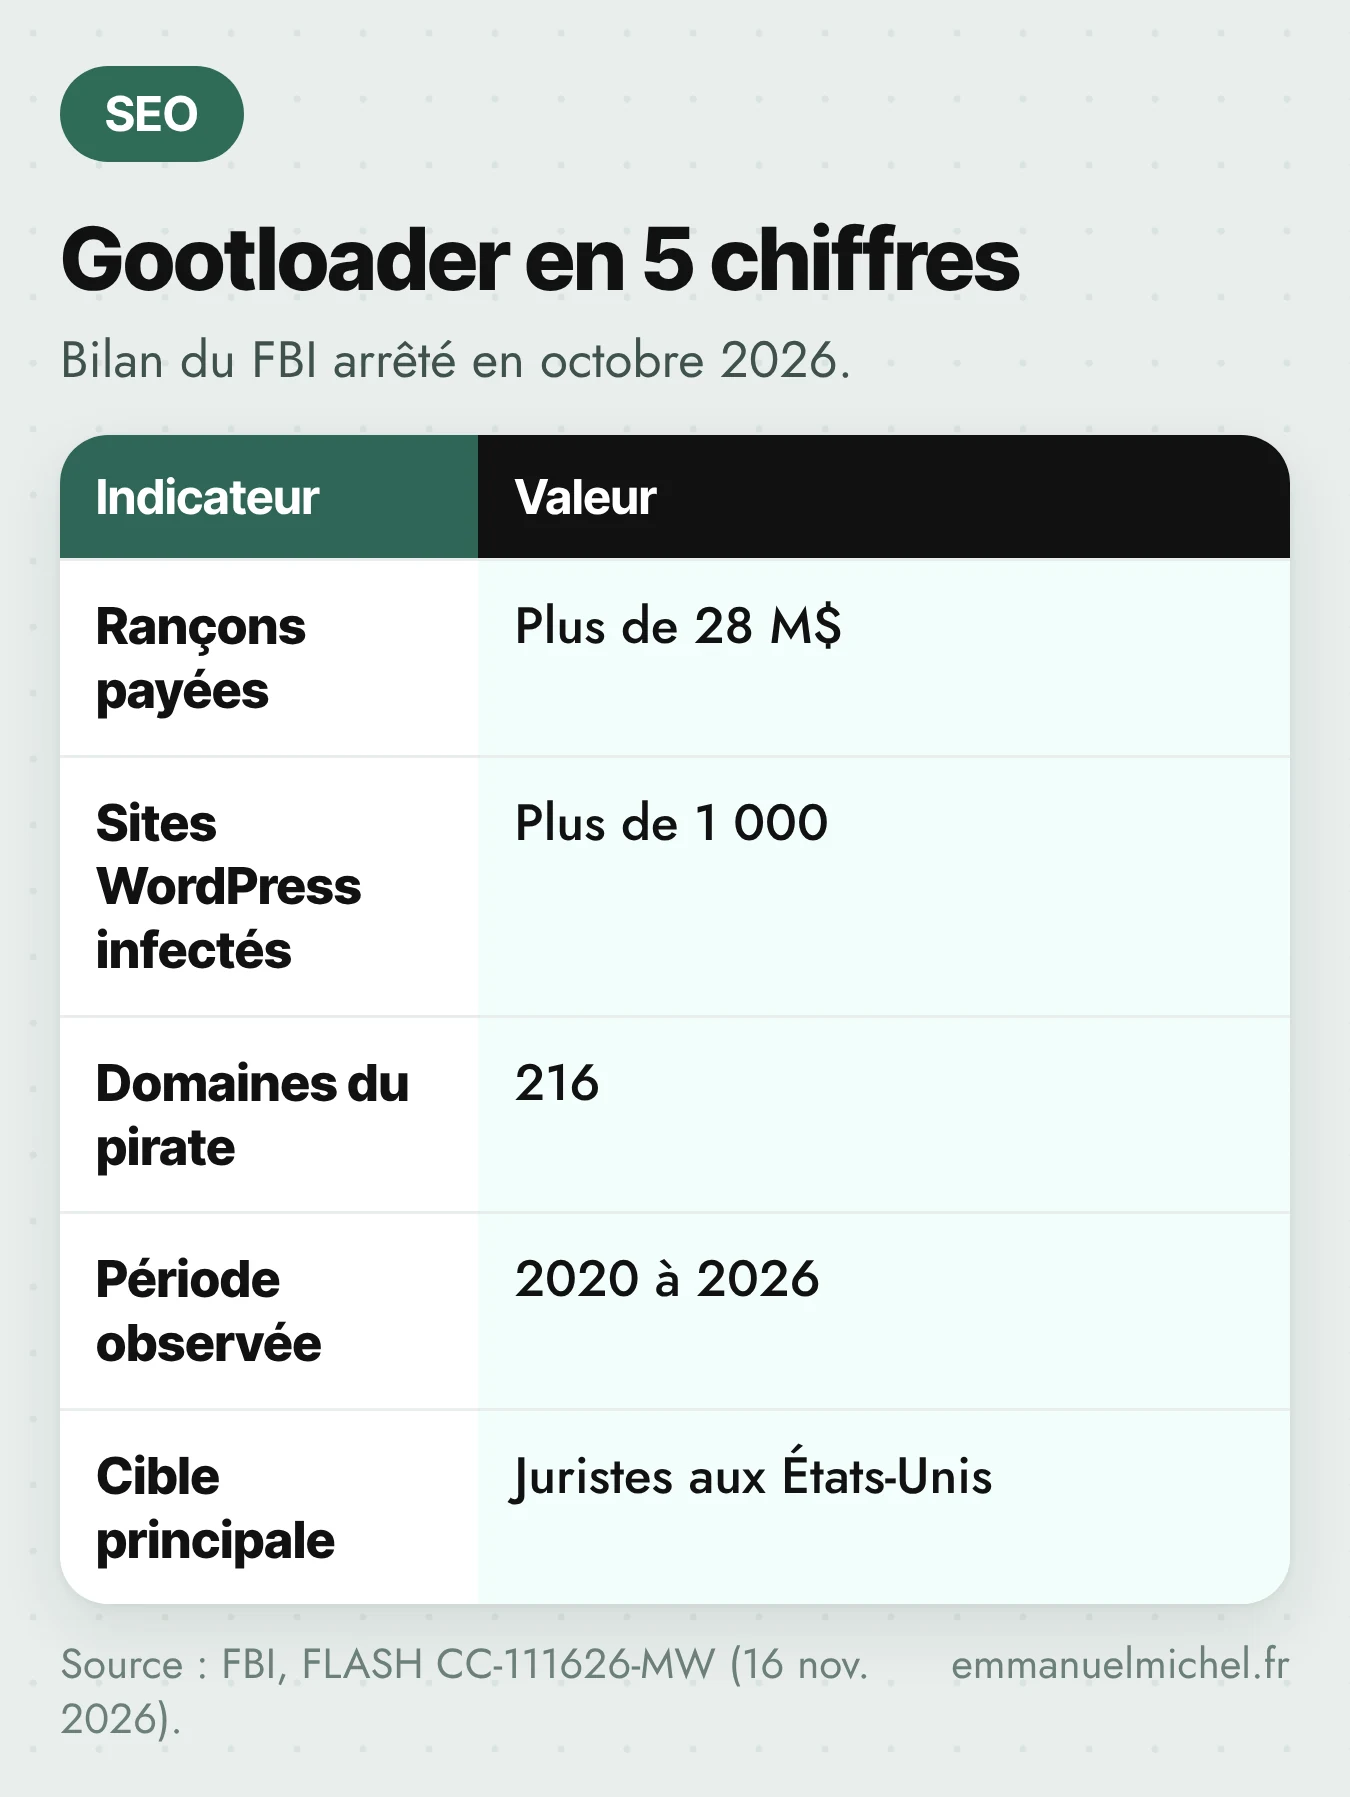
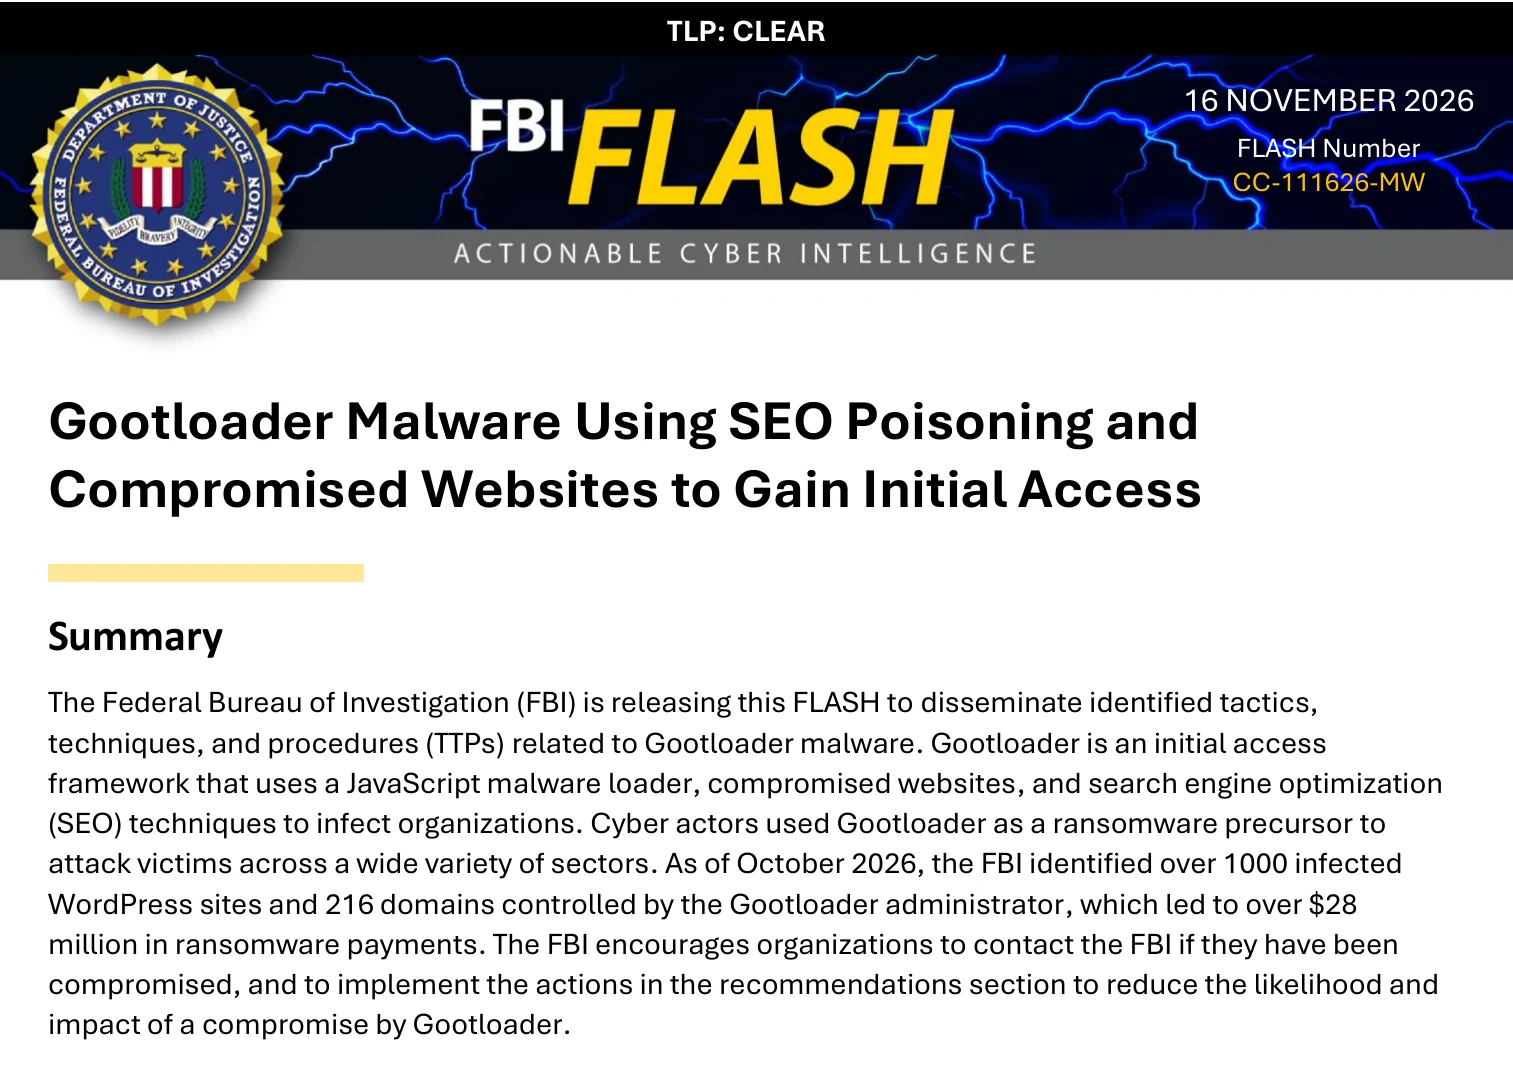
Nuance sur les 28 millions : il s’agit de rançons payées par des victimes, pas de montants demandés, que le FBI ne publie pas. PPC Land relève aussi que l’alerte ne précise ni la période couverte, ni le nombre d’organisations touchées, ni la méthode qui relie ces paiements à Gootloader.
2. Comment Gootloader détourne le SEO en 5 étapes
Le pirate cherche les sites WordPress qui exposent xmlrpc.php, entre avec des identifiants volés, puis injecte des articles, des liens cachés et des backlinks pour pousser ses pages sur des requêtes précises.
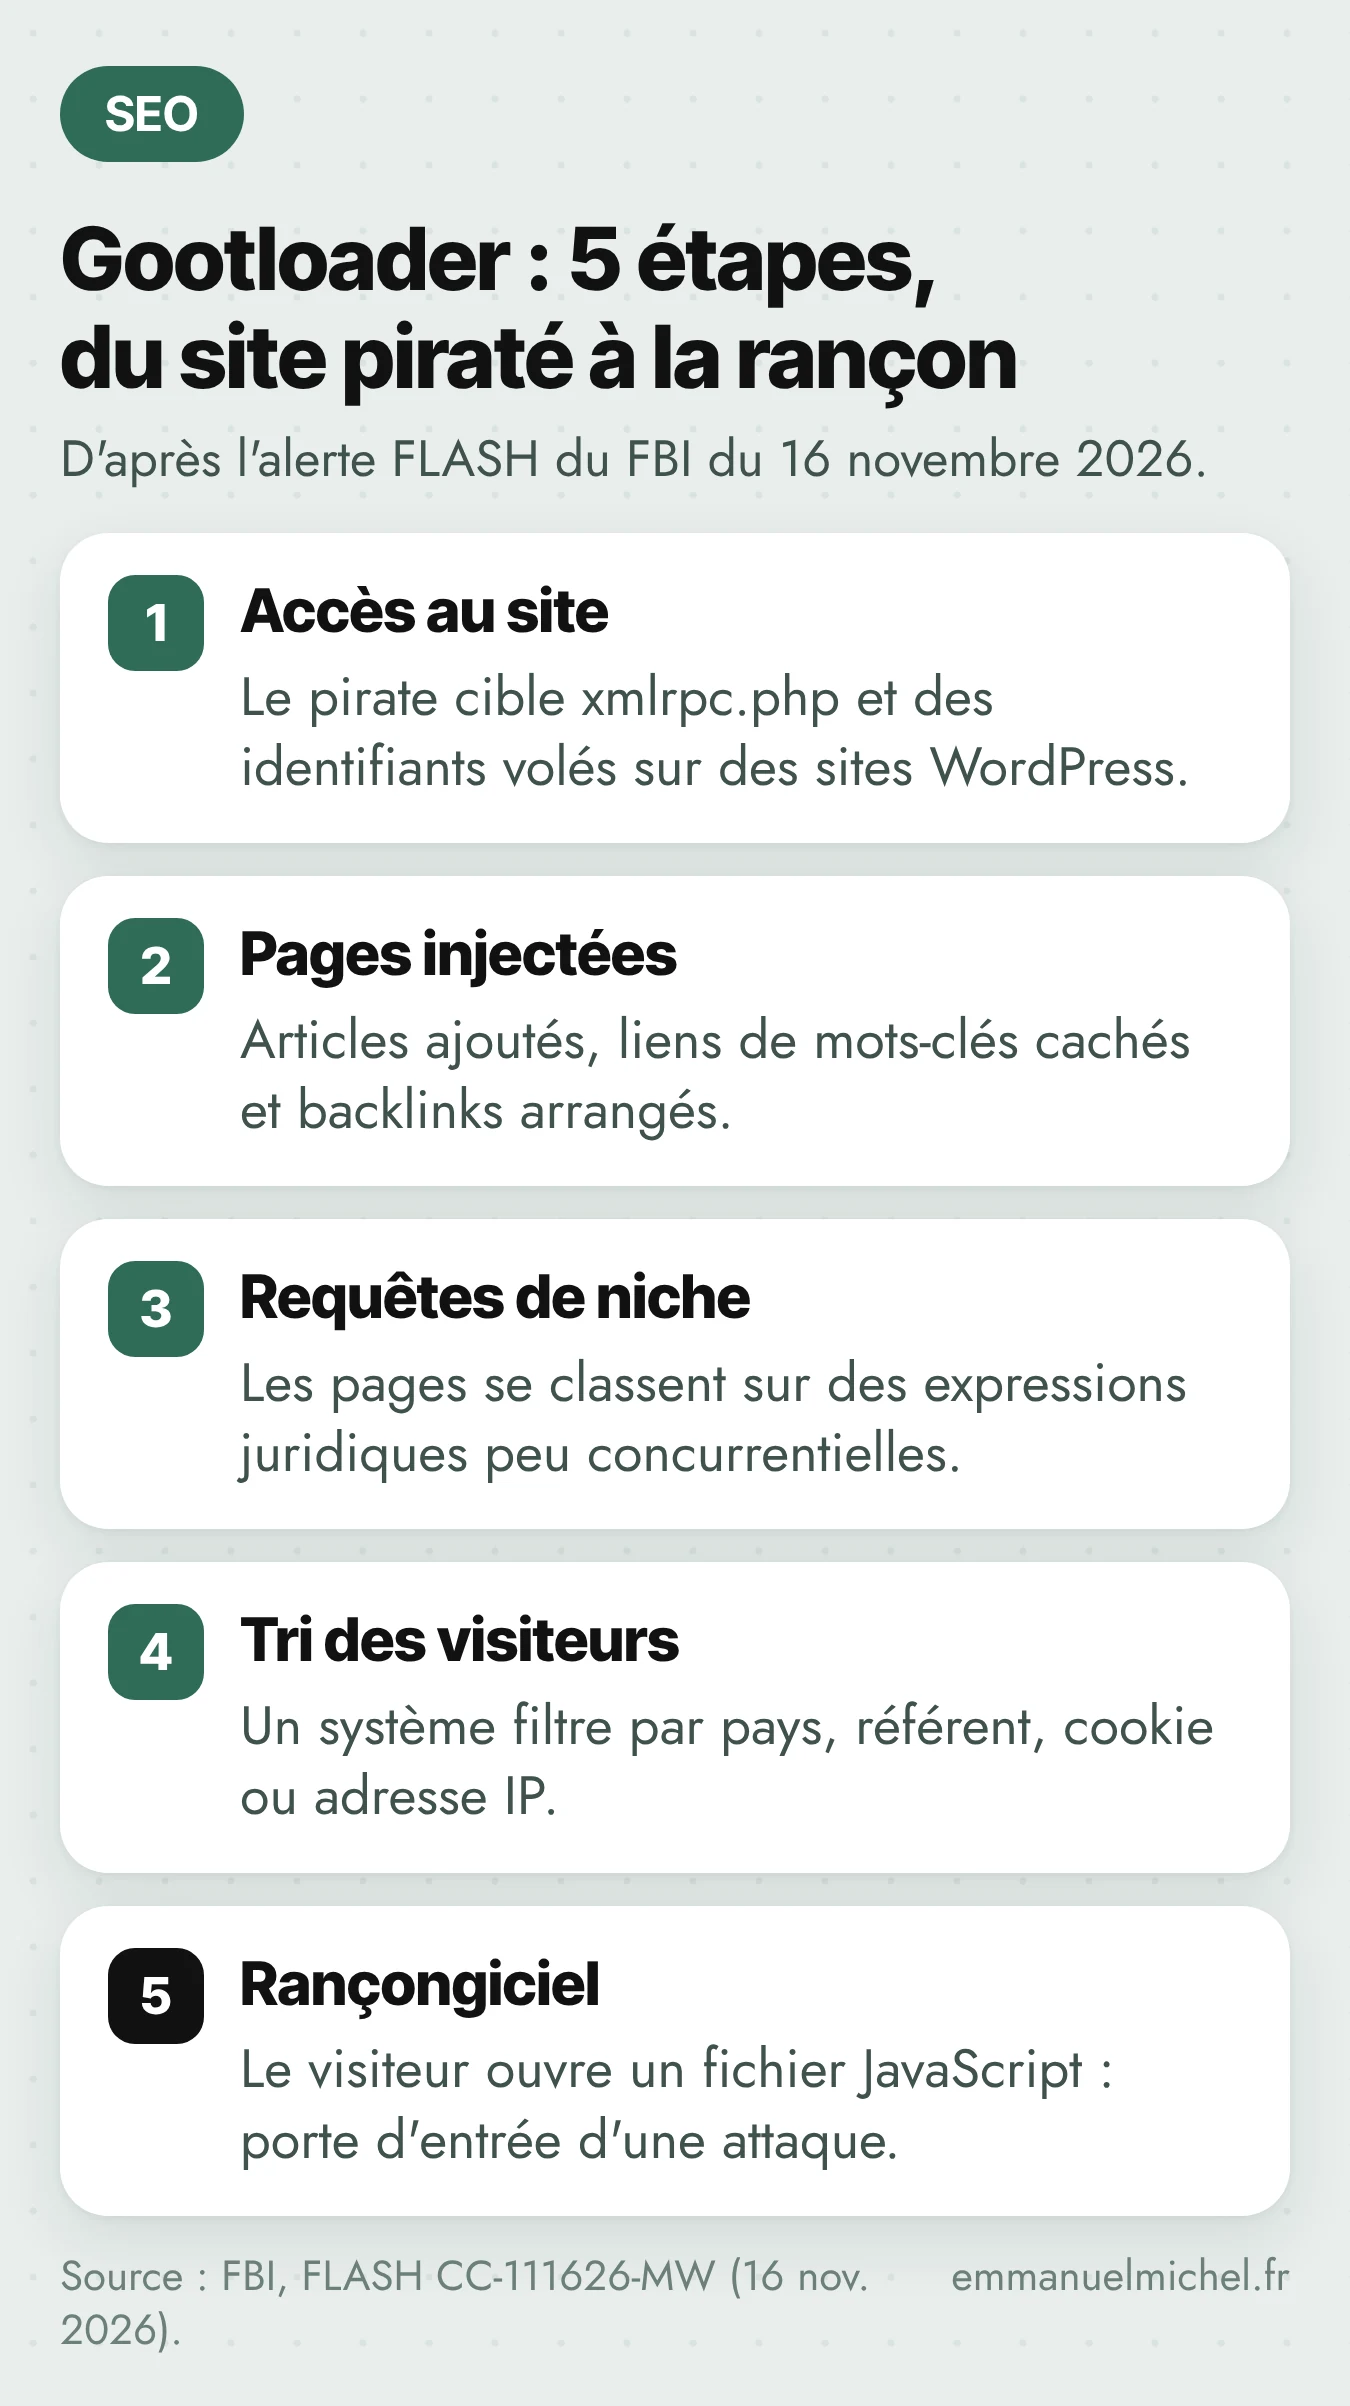
Le choix des requêtes est la clé : des questions de longue traîne, peu cherchées donc peu concurrencées, souvent juridiques. Le FBI en publie 20, fautes de frappe comprises.
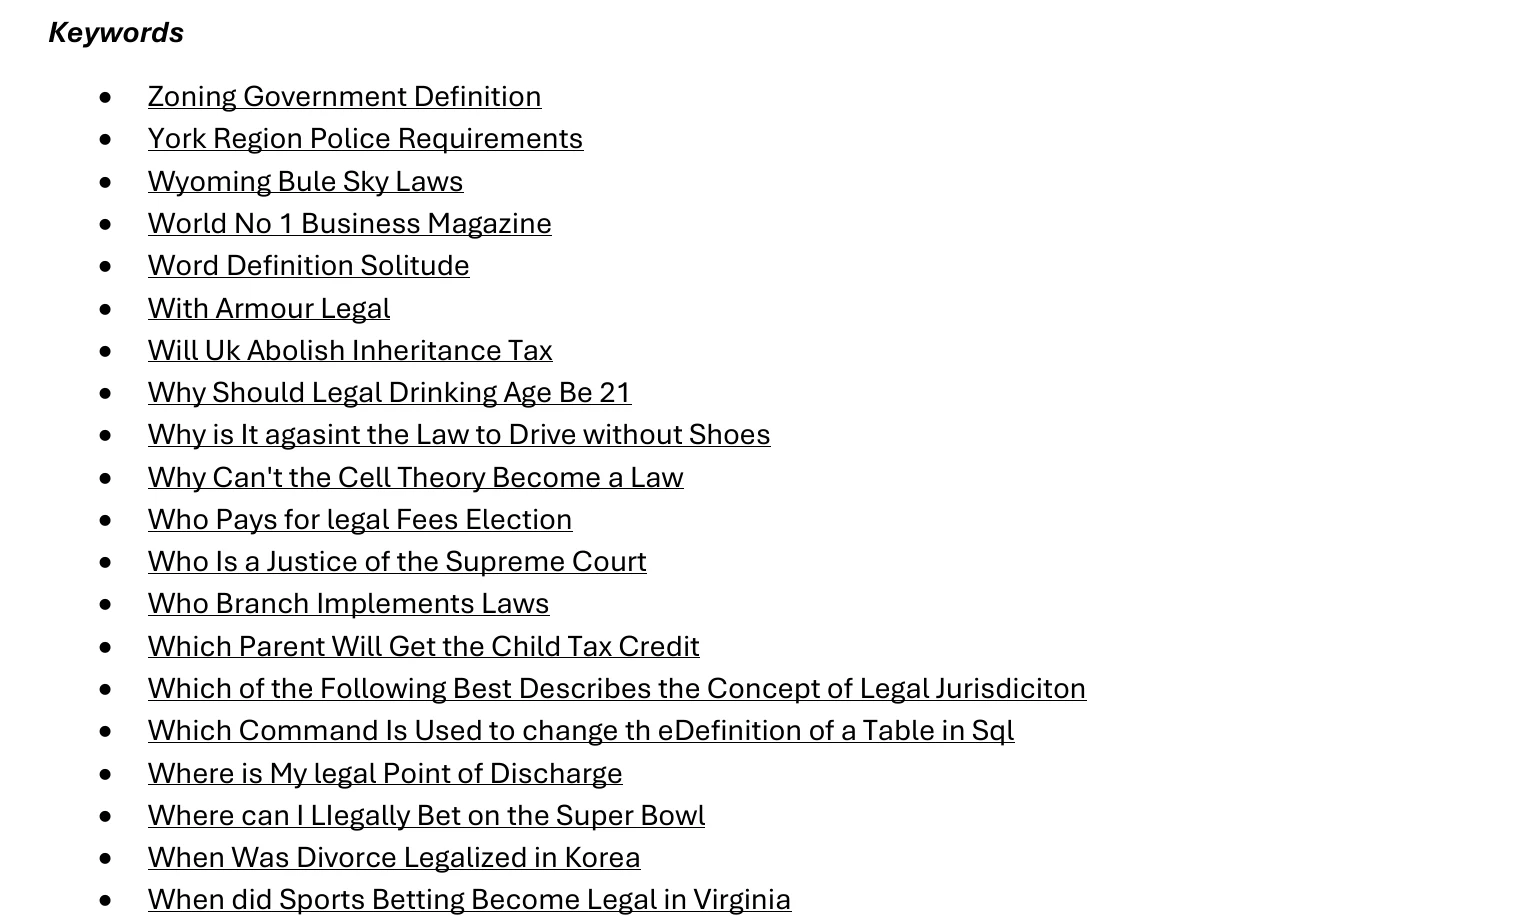
Nuance : la liste déborde du juridique américain. On y trouve le droit britannique (« Will Uk Abolish Inheritance Tax »), le divorce en Corée et même une commande SQL. PPC Land note que l’alerte ne dit pas quand ces mots-clés ont servi.
L’alerte montre aussi le code d’un bloc de liens cachés : une liste pointant vers 2022/12/13/zoning-government-definition/index.html. Concrètement, ce sont des URL datées, terminées par index.html, que votre WordPress ne produit pas lui-même.
3. 6 ans d’évolution et 6 autres campagnes WordPress
Le FBI observe Gootloader de 2020 à 2026. Les techniques changent, le recours aux résultats de recherche reste.
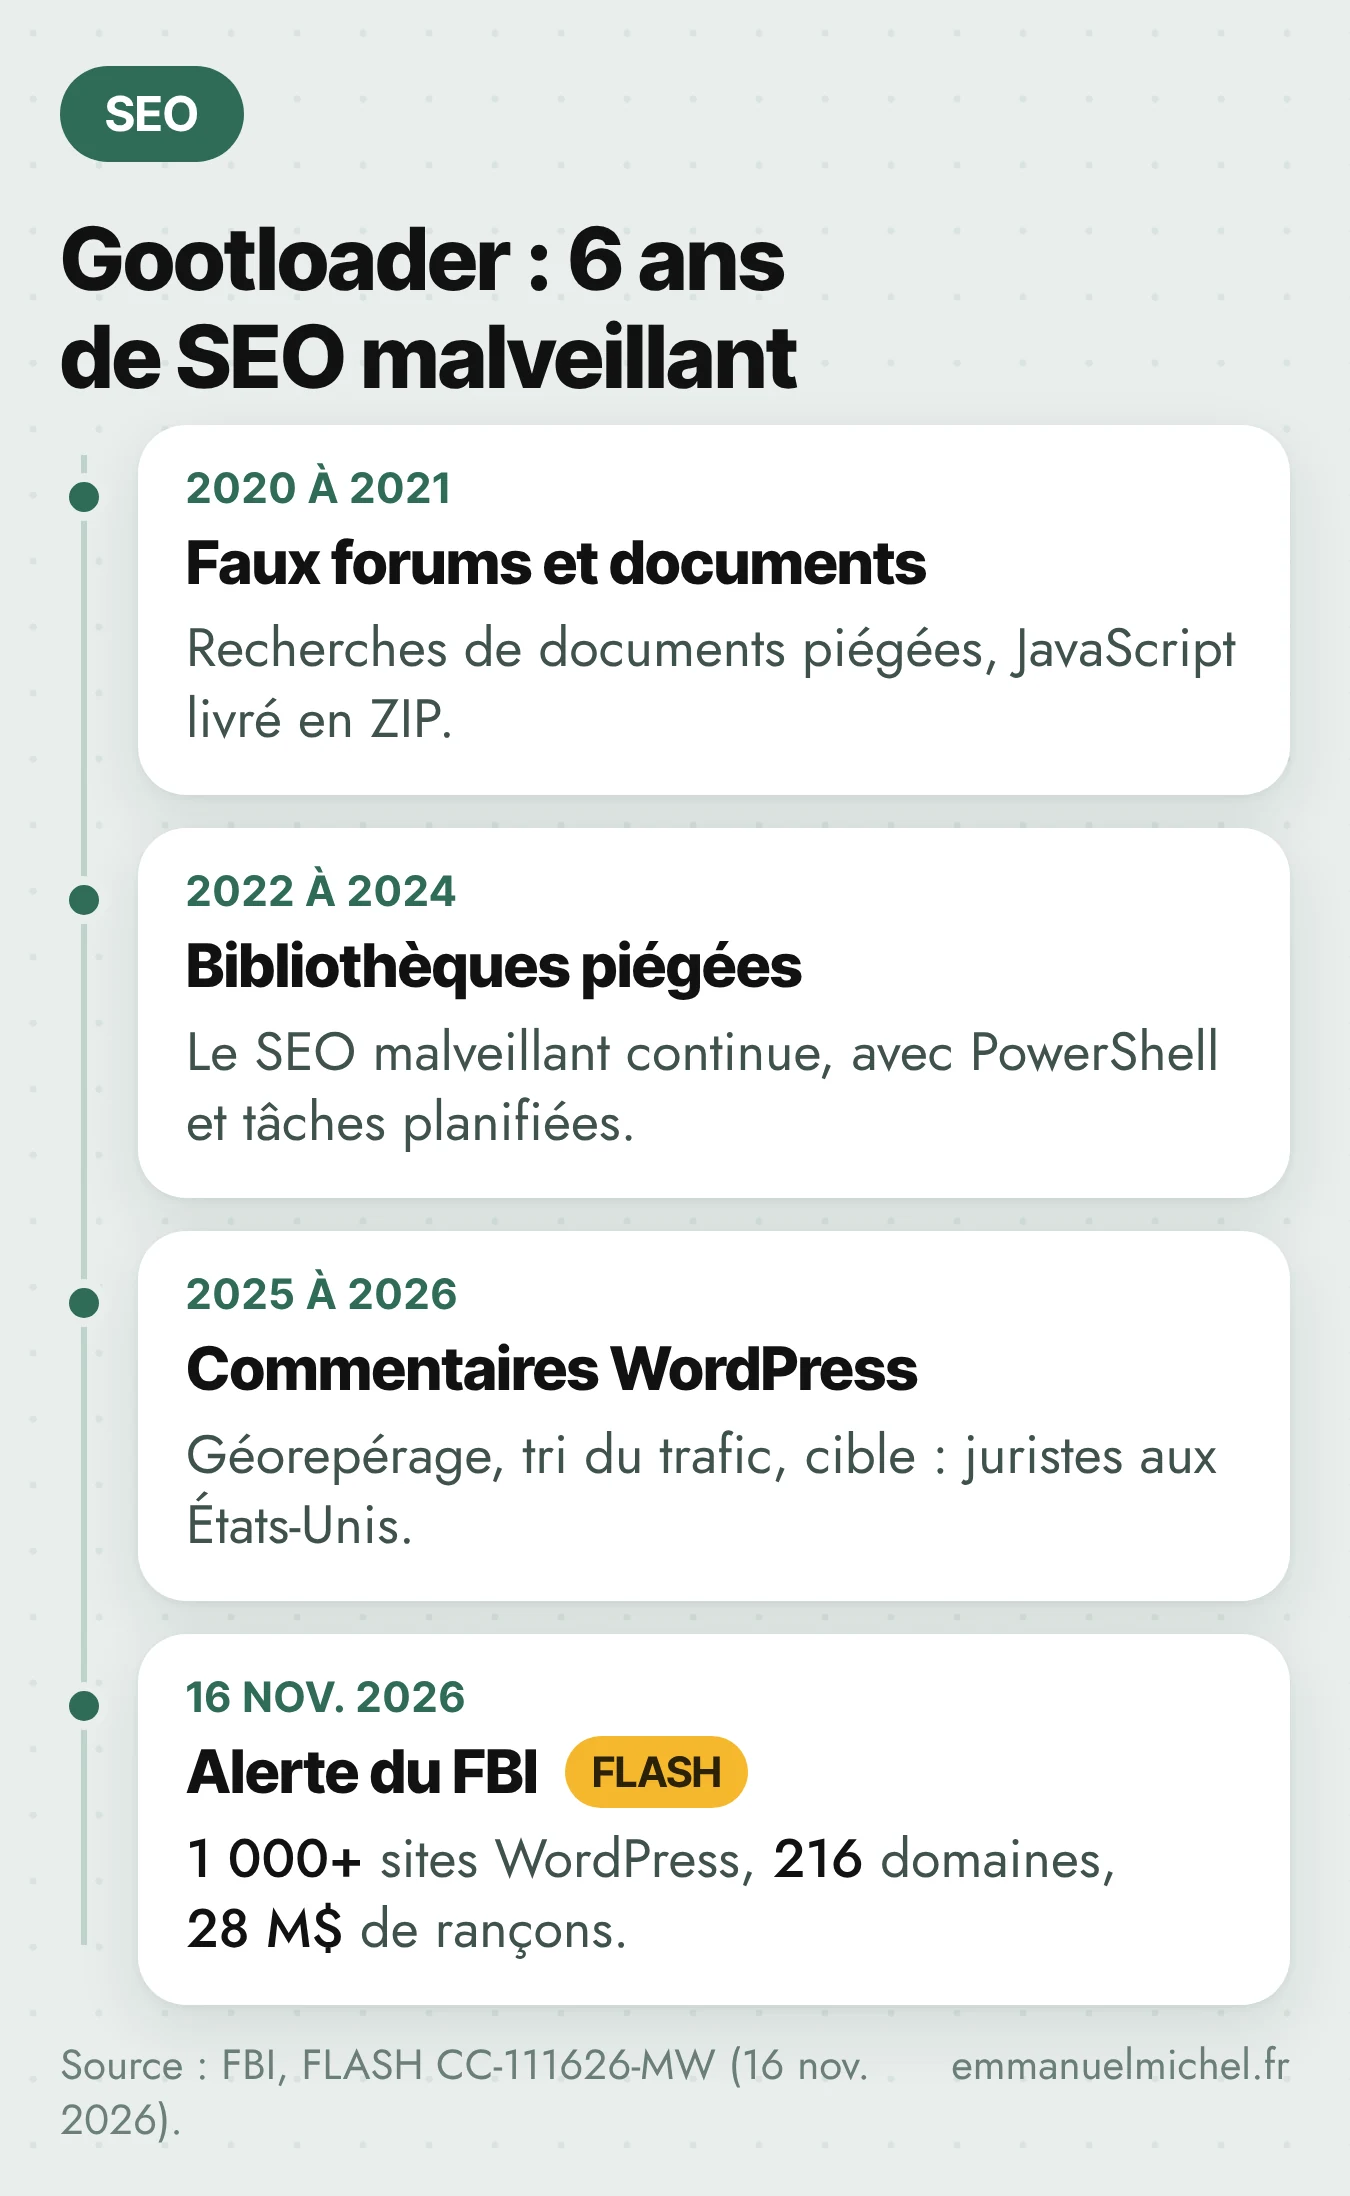
L’alerte liste six autres campagnes qui exploitent WordPress. La plus ancienne, DollyWay, touche plus de 20 000 sites depuis 2016 et se réinstalle à chaque chargement de page. ClearFake, active en septembre 2026, va chercher son code dans des contrats de blockchain : il change sans retoucher le site.
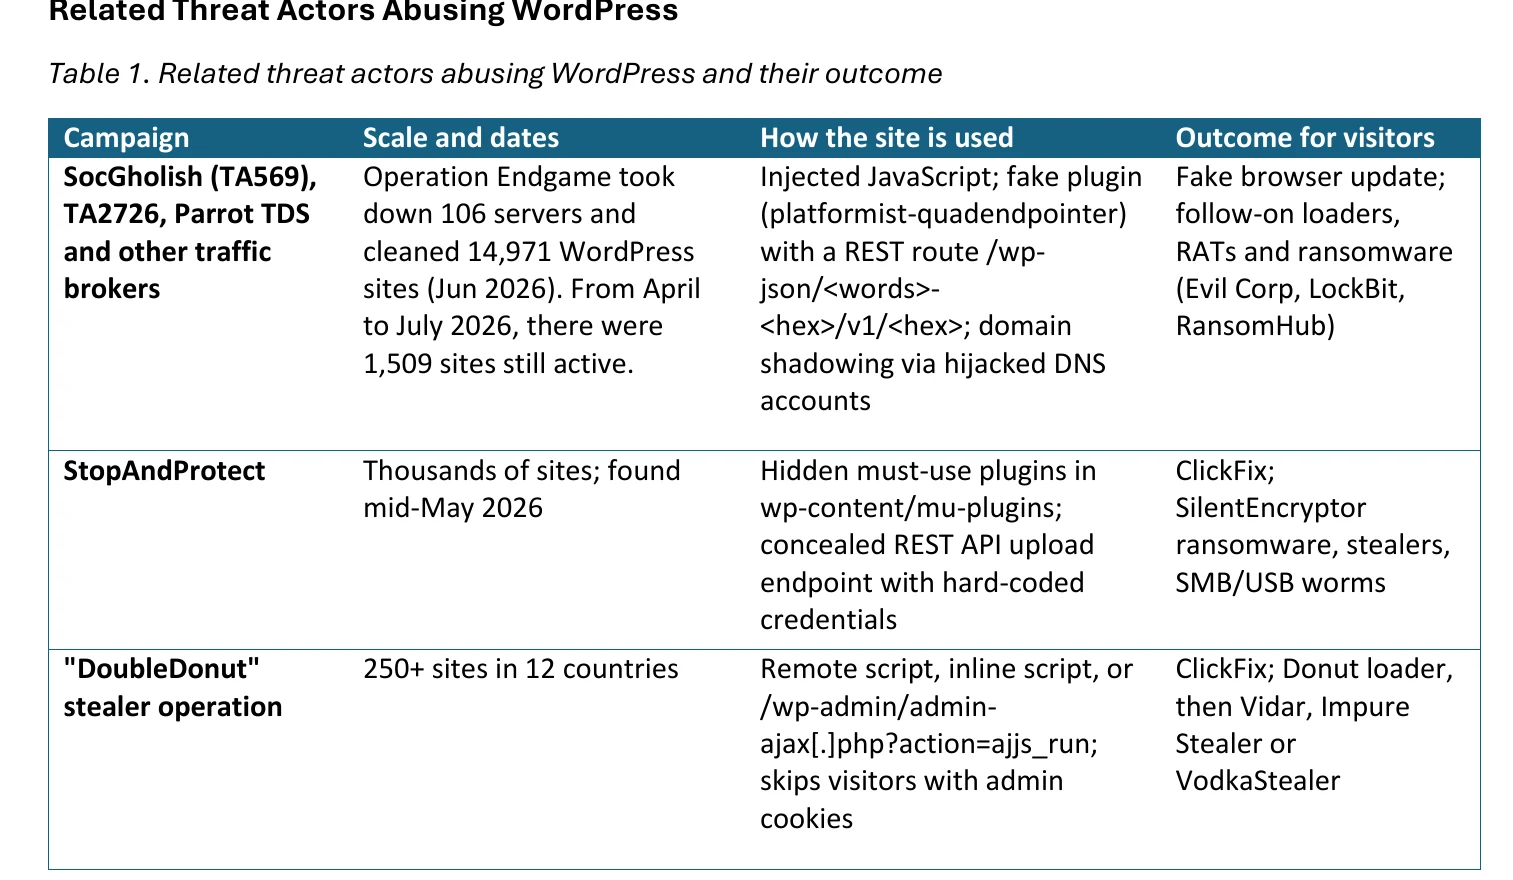
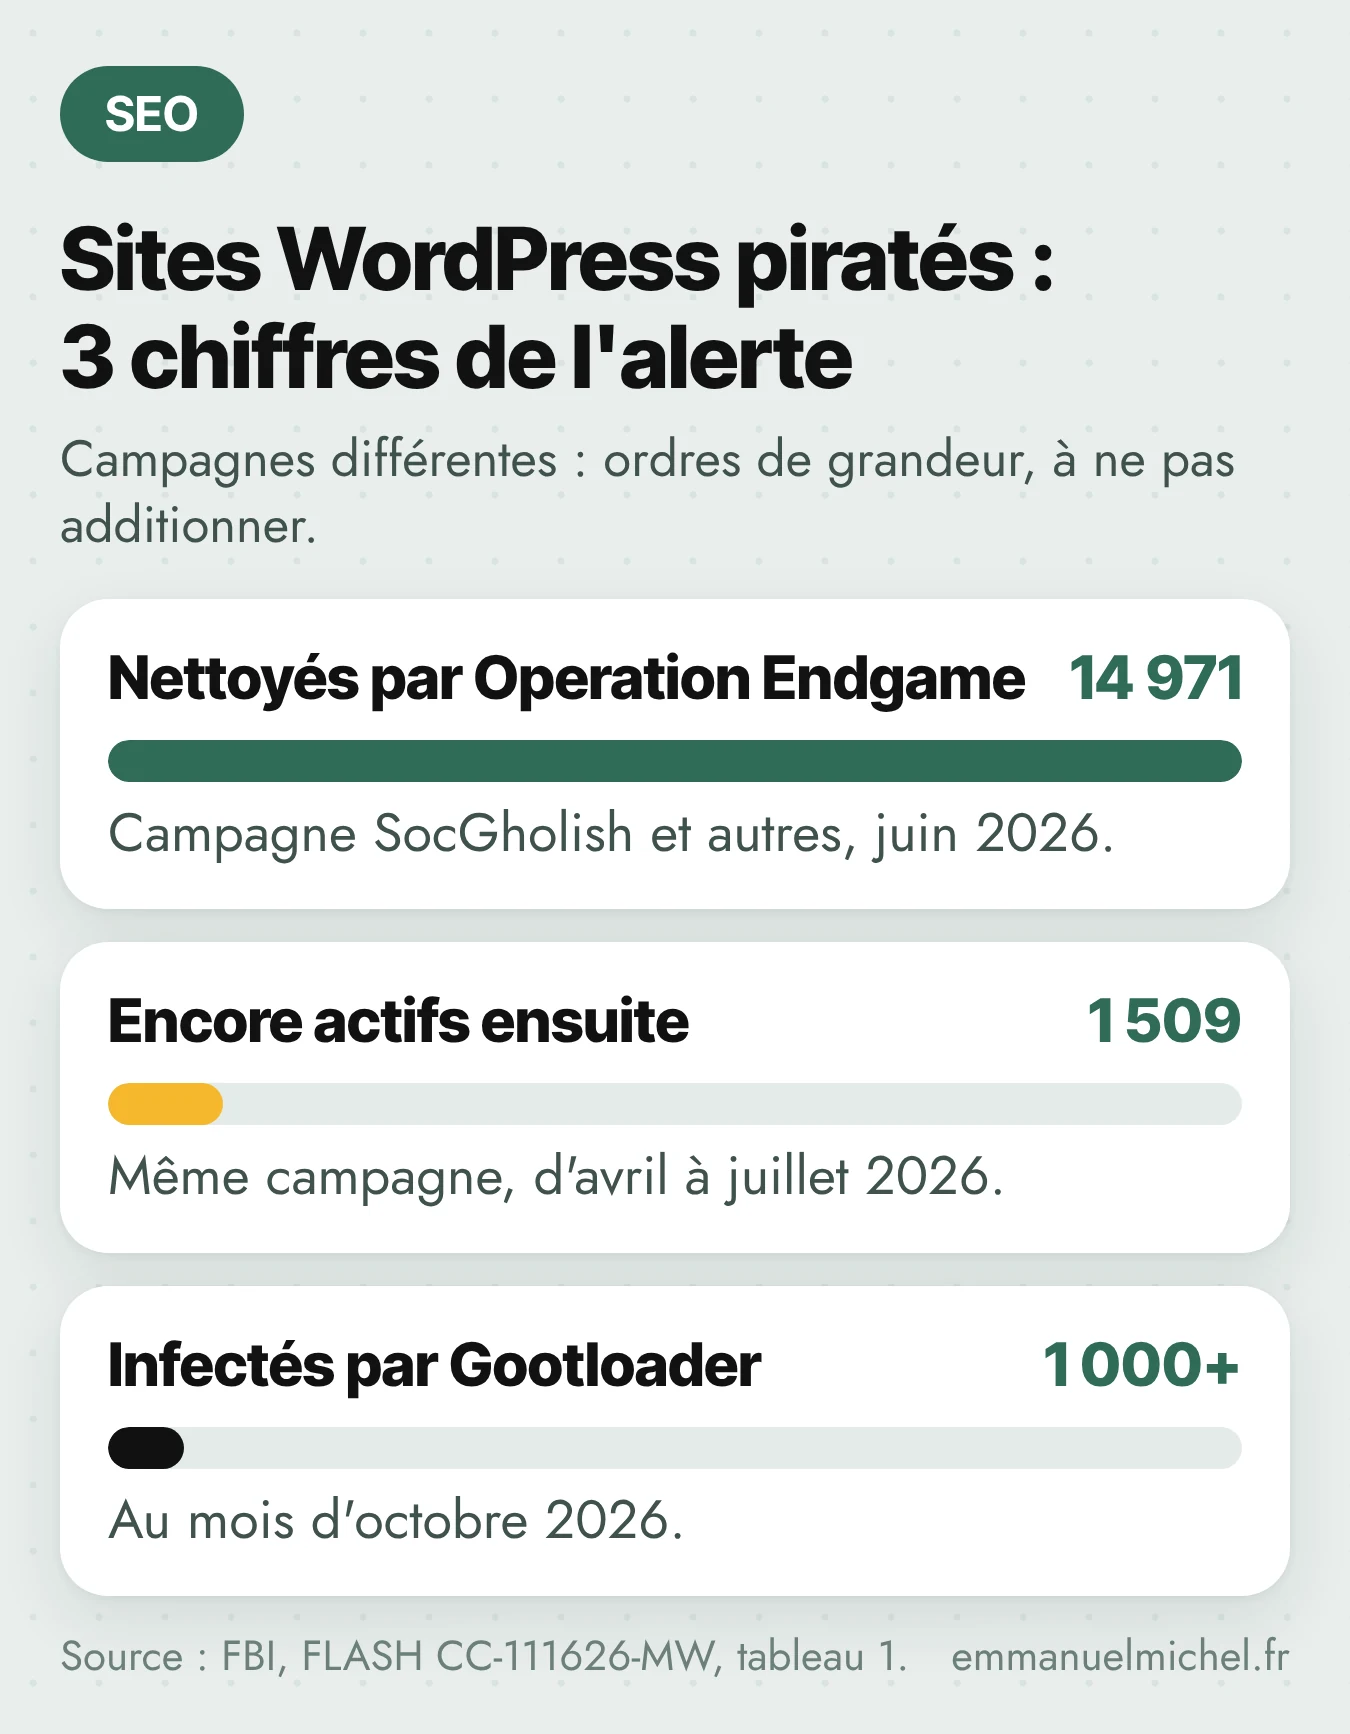
Ce que montre l’écart : Operation Endgame a nettoyé 14 971 sites en juin 2026, mais le FBI compte 1 509 sites de la même campagne encore actifs d’avril à juillet. Une opération de nettoyage n’efface pas toute une campagne.
4. 5 traces à chercher dans votre WordPress
Ces scripts trient les visiteurs selon le pays, le site d’origine, un cookie ou l’IP. La campagne DoubleDonut ignore même les visiteurs qui ont un cookie d’administrateur. Les traces se cherchent donc dans l’administration et dans l’index, pas en naviguant sur le site.
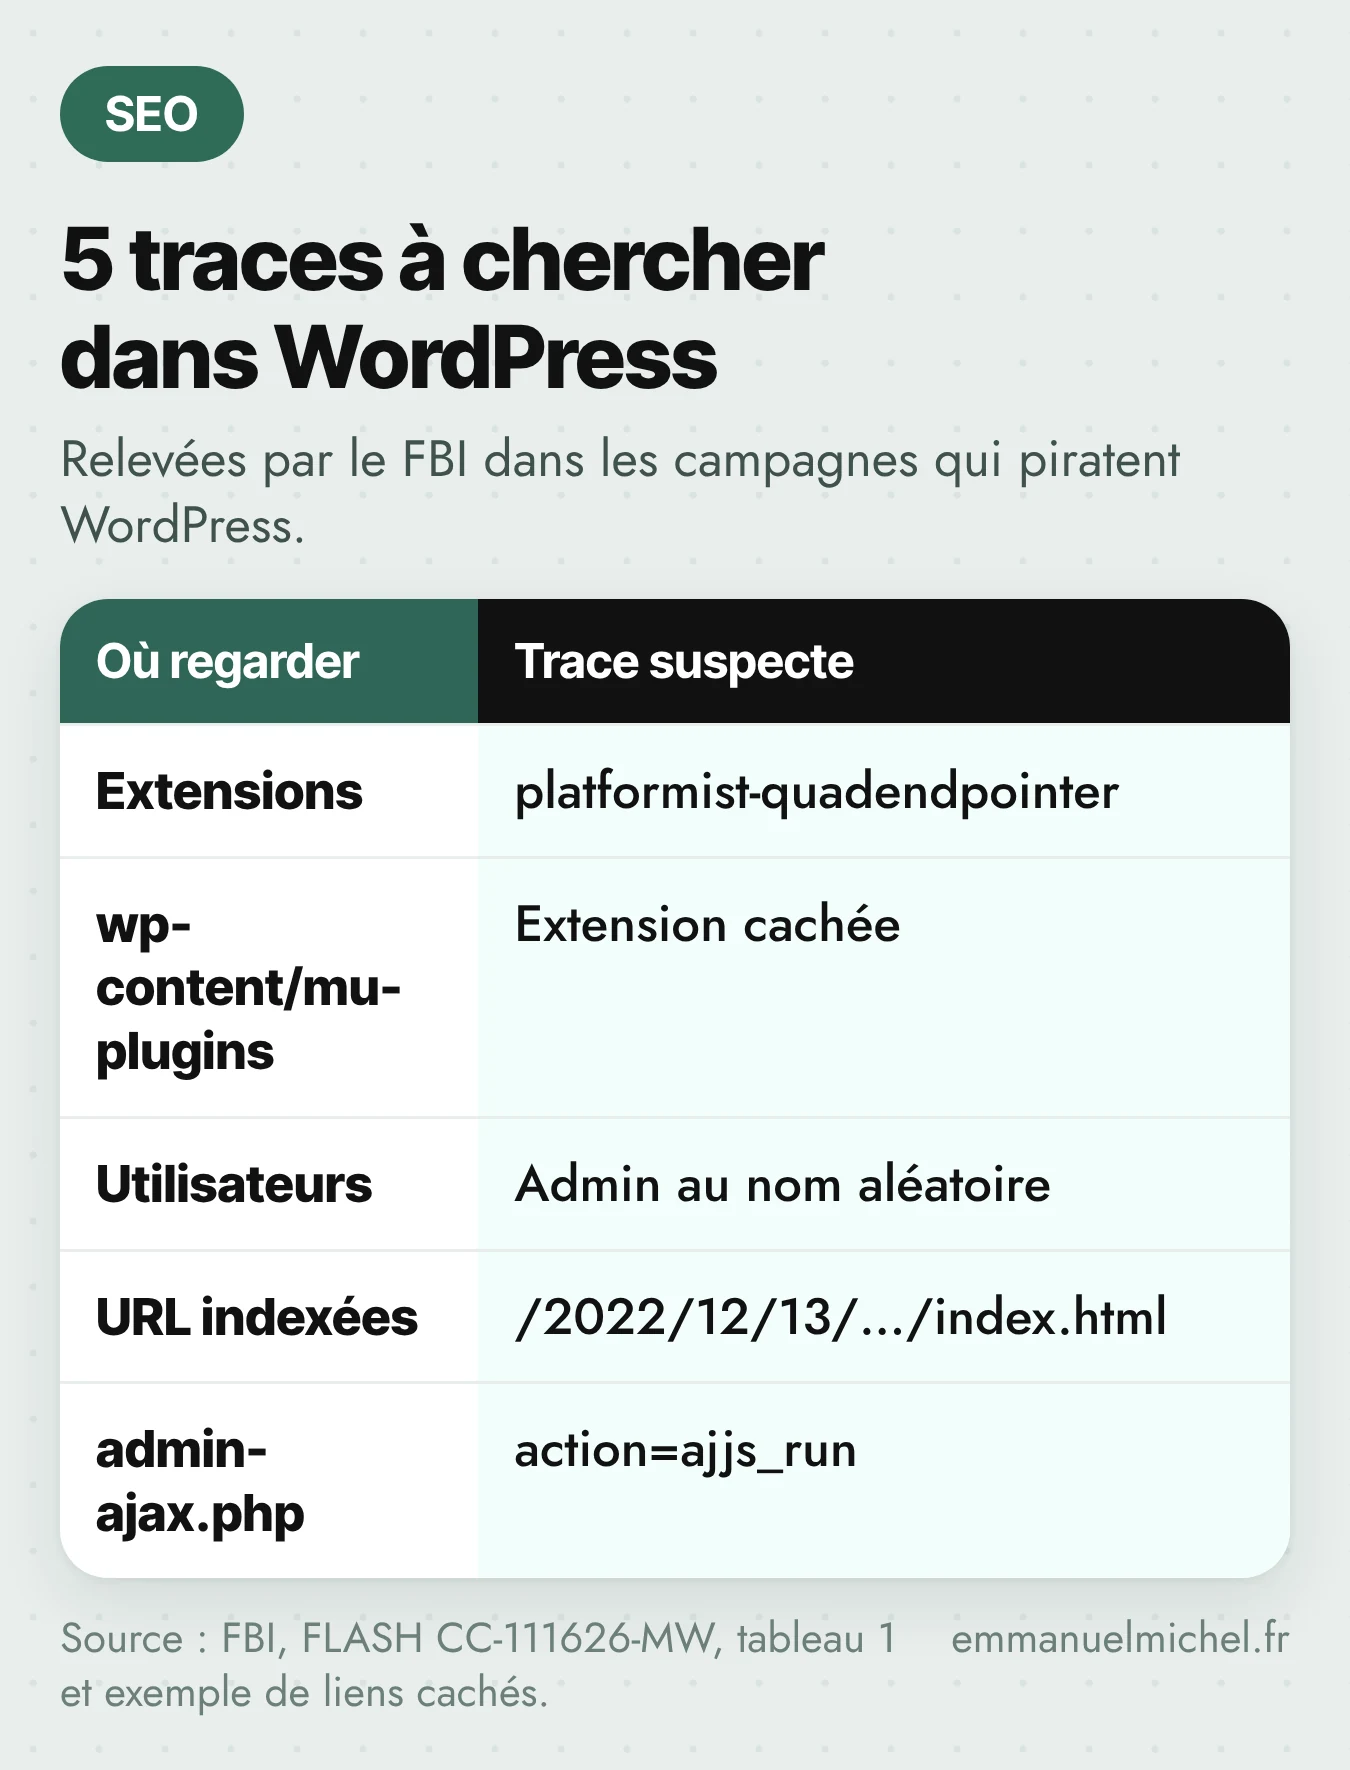
Erreur à éviter : conclure que tout va bien parce que votre site s’affiche normalement quand vous êtes connecté à WordPress. C’est précisément le profil de visiteur que ces scripts évitent.
Exemple hypothétique : un cabinet d’expertise comptable tient un blog WordPress avec une extension jamais mise à jour. Des dizaines de pages en /index.html sur des clauses juridiques apparaissent dans l’index, invisibles dans le menu. Le premier signal n’est pas sur le site : ce sont des impressions sur des requêtes sans rapport avec la comptabilité dans la Search Console.
5. Les 10 protections du FBI
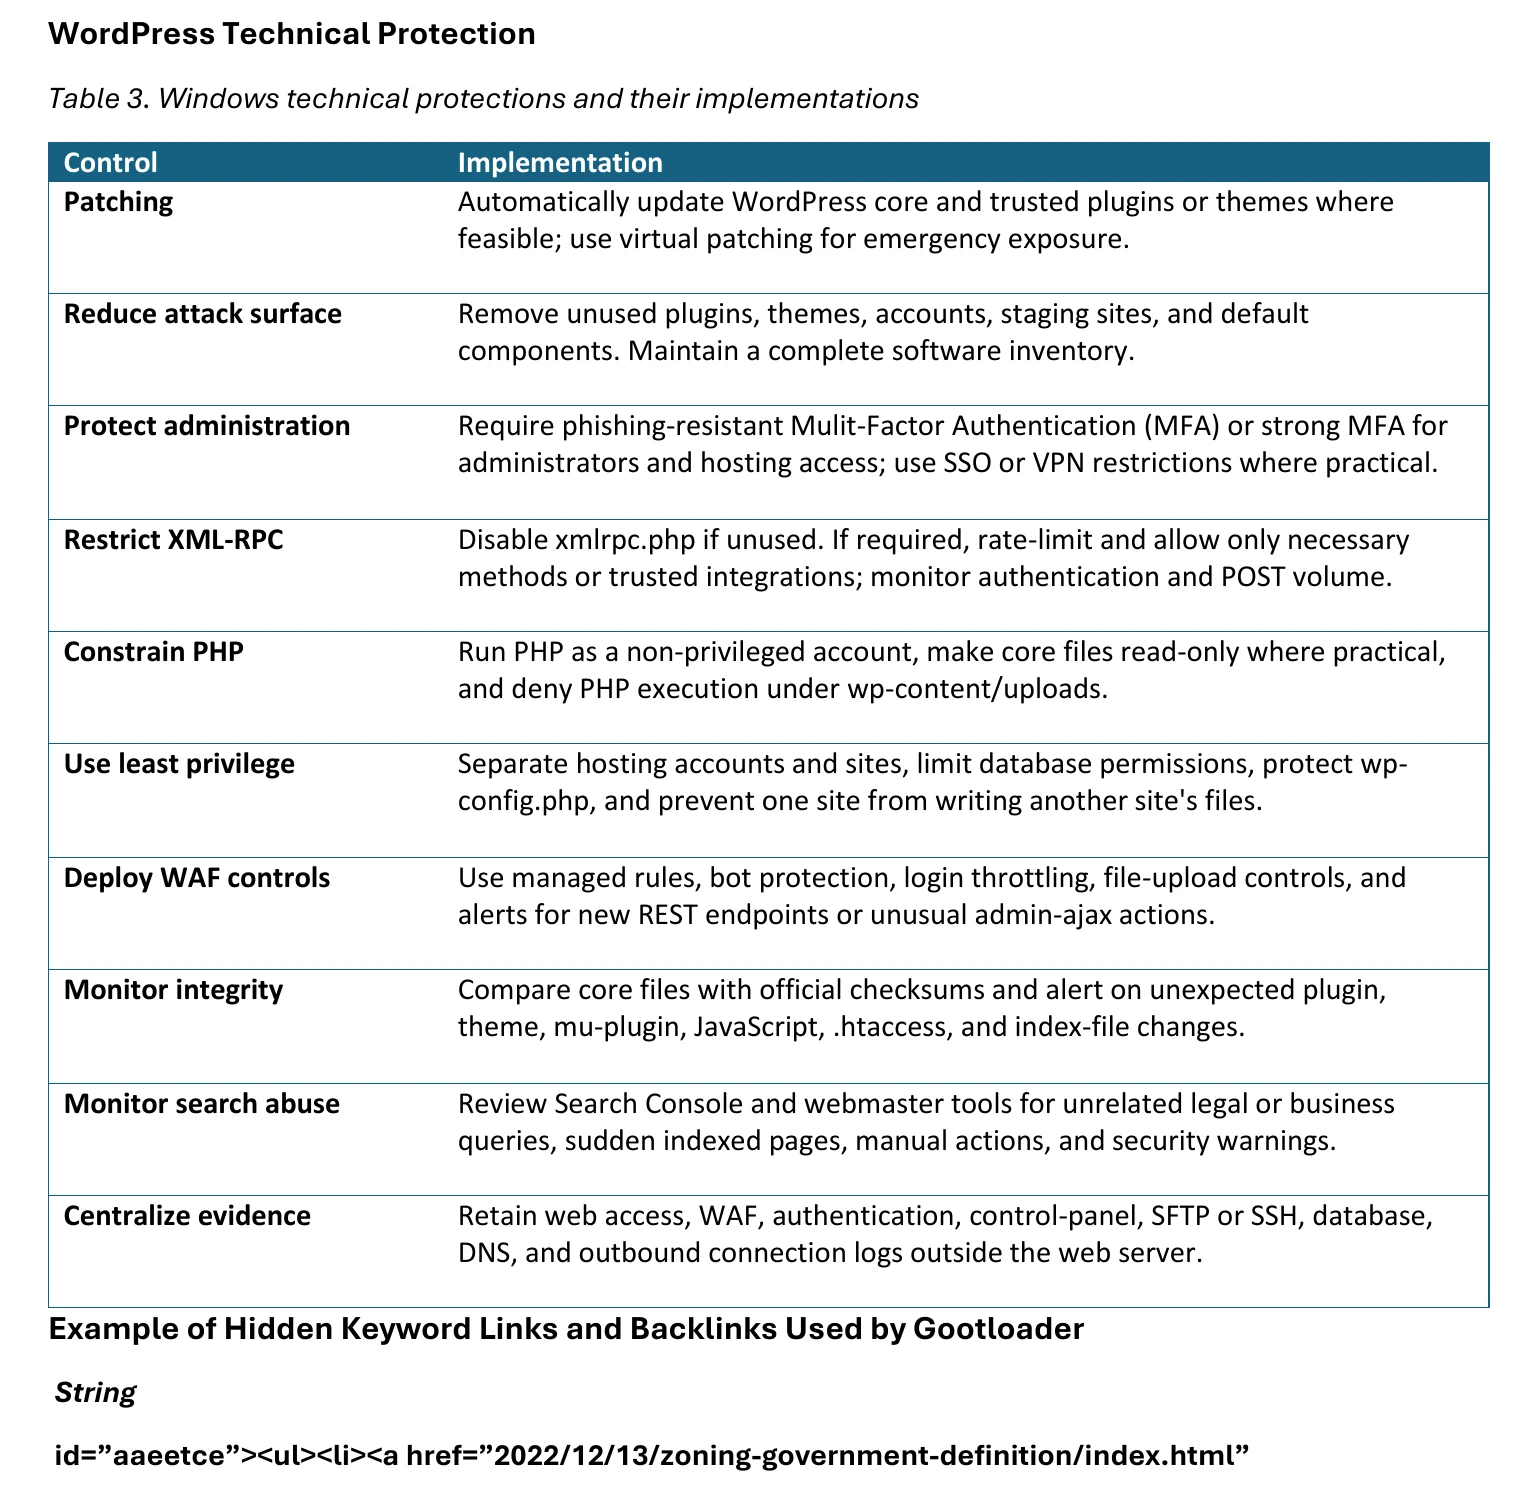
Cinq se vérifient rapidement avec votre hébergeur ou votre prestataire :
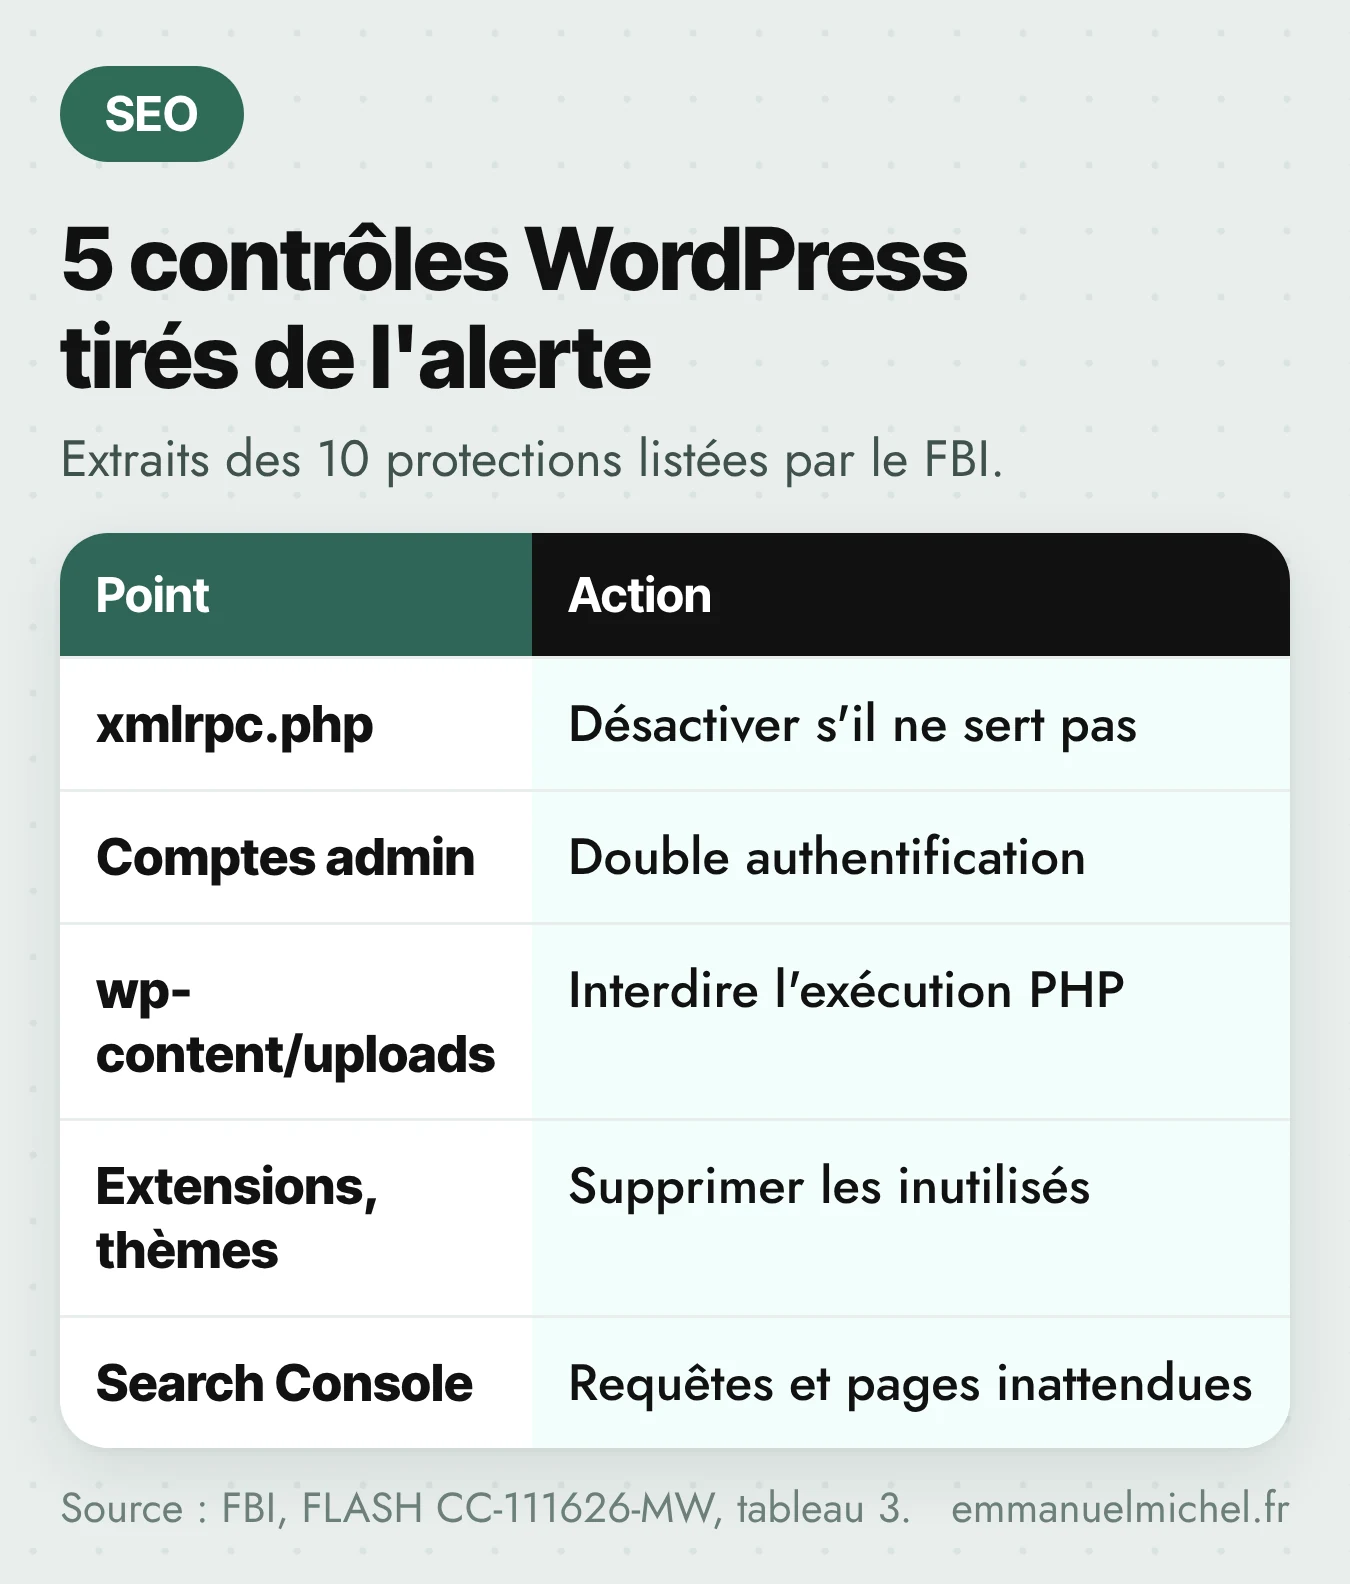
Nuance sur xmlrpc.php : le FBI ne demande pas de le couper partout. S’il sert à une intégration, il recommande de limiter les appels, de n’autoriser que les méthodes utiles et de surveiller les connexions. L’alerte contient d’ailleurs des coquilles, comme « xlmrpc.php » ou un tableau WordPress titré « Windows ».
Ces points s’intègrent à une checklist d’audit technique SEO.
6. Fichier piégé téléchargé : les consignes du FBI
Le FBI détaille la conduite à tenir quand un salarié a téléchargé l’archive piégée :
- Archive non ouverte : ne pas l’extraire ni la prévisualiser, noter l’adresse de téléchargement, la recherche tapée, l’heure et le nom du fichier.
- Fichier JavaScript ouvert : couper l’accès réseau, sans éteindre l’ordinateur sauf si votre procédure le prévoit.
- Mots de passe : les changer depuis un autre appareil sain, jamais depuis l’ordinateur suspect.
- Réinstallation : réinstaller le poste si une infection est confirmée. Supprimer le seul fichier téléchargé ne suffit pas.
7. Ce que ça change pour votre site
Mon avis : l’alerte vise des campagnes américaines, mais la méthode d’infection est générique et le FBI ne dit pas où sont hébergés les sites piratés. Comme le note Bill Hartzer, cité par Search Engine Roundtable, « It is not often the FBI writes the letters SEO into a cyber alert. »
- Filtrez vos requêtes dans la Search Console. Cherchez des termes juridiques ou commerciaux sans rapport avec votre activité, avec une regex : mon générateur de regex Search Console propose une catégorie consacrée à la sécurité.
- Filtrez l’onglet Pages du rapport Performances sur « index.html ». Des URL datées que vous n’avez jamais créées correspondent au motif décrit par le FBI.
- Contrôlez la liste des utilisateurs et l’onglet des extensions « must-use ». Un administrateur inconnu ou une extension que vous n’avez pas installée justifie une intervention.
Ajoutez ces vérifications à votre rapport SEO mensuel.
Verdict : l’alerte ne concerne pas votre classement, mais votre sécurité. Pour une PME, le signal le plus accessible reste la Search Console : des requêtes ou des pages que vous n’avez jamais créées sont le symptôme à prendre au sérieux.
Questions fréquentes sur Gootloader
Les 28 millions de dollars sont-ils des rançons demandées ?
Non, ce sont des rançons payées, liées à des attaques ayant commencé par Gootloader. Le FBI ne publie ni les montants demandés, ni le nombre de victimes.
Combien de sites WordPress sont concernés ?
Plus de 1 000 sites WordPress infectés et 216 domaines contrôlés par l’administrateur de Gootloader, selon le FBI, au mois d’octobre 2026.
Les sites français sont-ils visés ?
Les cibles décrites sont des juristes aux États-Unis, et l’alerte ne dit pas où sont hébergés les sites piratés. La méthode d’intrusion, elle, vise tout site WordPress mal protégé.
Que faire si mon site est touché ?
Le FBI demande de conserver les preuves avant de supprimer quoi que ce soit. Faites intervenir votre hébergeur ou un prestataire spécialisé, et changez les accès depuis un appareil sain.
Des requêtes étranges dans votre Search Console ou des pages que vous ne reconnaissez pas ? Je peux analyser votre site lors d’un audit technique SEO.
Sources
- FBI : FLASH CC-111626-MW, Gootloader Malware Using SEO Poisoning and Compromised Websites to Gain Initial Access (16 novembre 2026, PDF en anglais), source des extraits reproduits
- Search Engine Roundtable : FBI Says SEO Poisoning Led To $28 Million In Ransomware Payments (17 novembre 2026, en anglais)
- PPC Land : FBI ties SEO poisoning on hacked WordPress sites to $28 million in ransoms (17 novembre 2026, en anglais)
Laisser un commentaire